 ZZIZZ.SU Блог- ДмитрияН
Вы подписали документ, отправили его и обнаружили, что получатель читает содержимое без ввода пароля. Это не обязательно ошибка. Электронная подпись и шифрование решают разные задачи, а выбор операции перед отправкой важнее привычного значка на файле.
Ожидание: «Подписано — значит закрыто от посторонних»
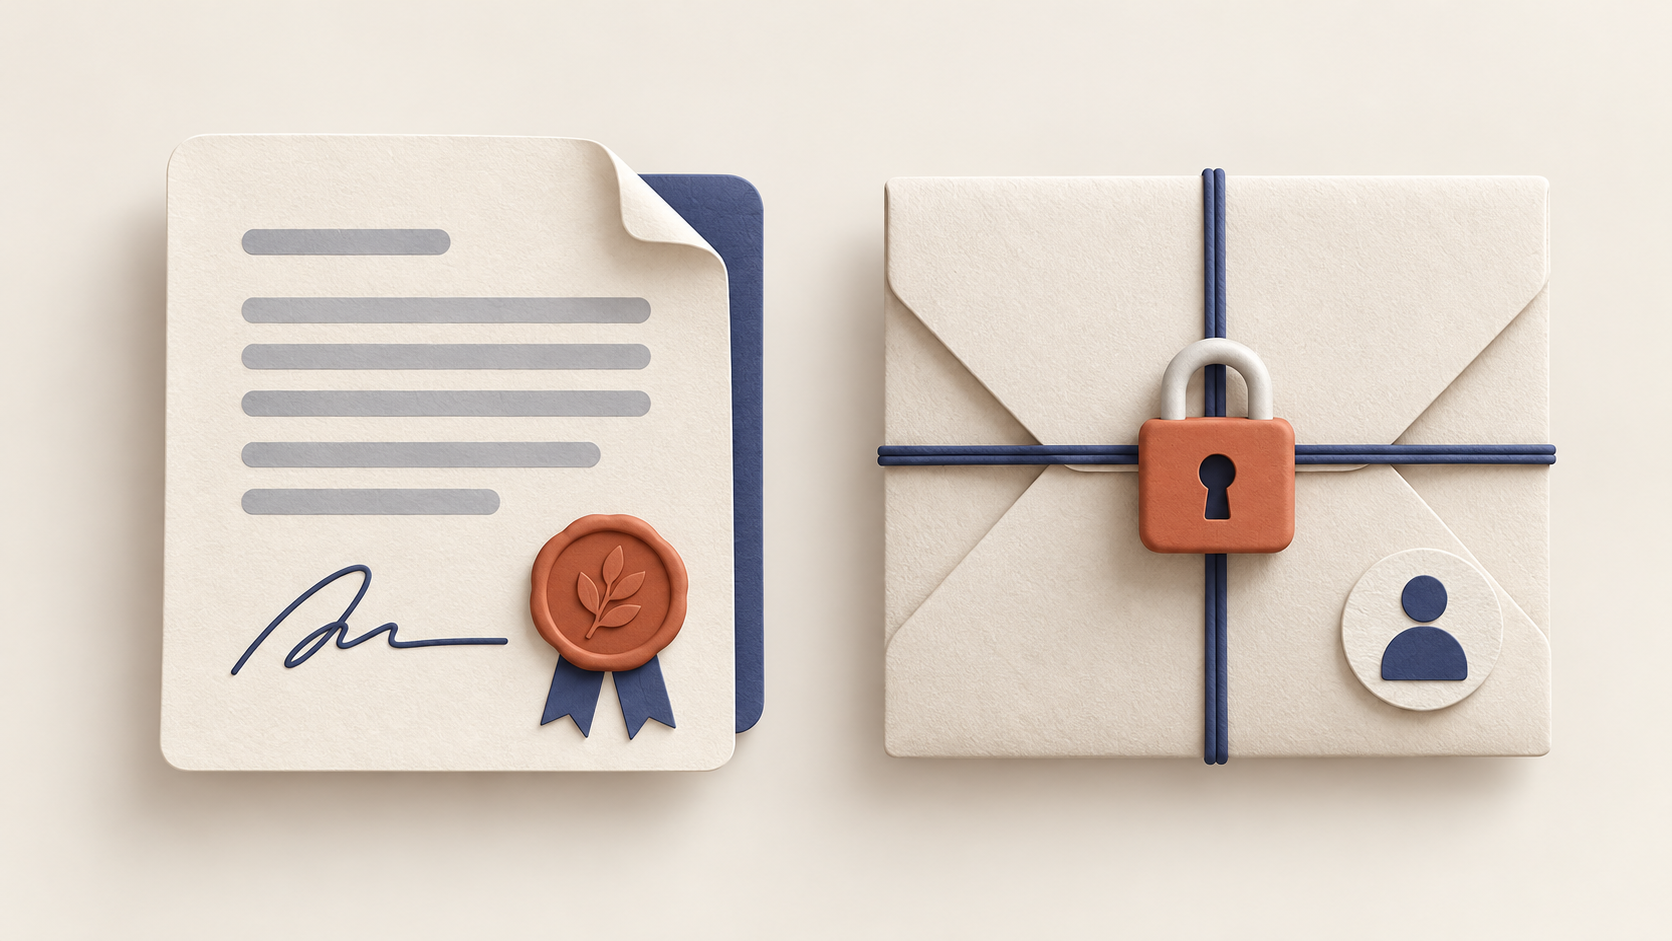
Проверка электронной подписи позволяет оценить целостность подписанных данных и связать подпись с подписантом в рамках используемой системы проверки. Сама операция подписания не обязана скрывать текст. Для ограничения доступа к содержимому применяется шифрование.
Представьте условную ситуацию: сотрудник отправляет партнёру таблицу с условиями договора. Подпись нужна, чтобы получатель мог проверить подписанный вариант. Если же прочитать таблицу должны только определённые адресаты, это отдельное требование. Его нельзя выполнить одним намерением «поставить подпись».
Ожидание: «Зашифрую своим сертификатом — партнёр откроет»
При шифровании по сертификатам в КриптоАРМ выбирают сертификаты получателей. Для расшифрования нужен соответствующий закрытый ключ. Поэтому сначала согласуйте, кто будет открывать файл, и получите подходящие открытые сертификаты адресатов по принятому у вас порядку.
Не просите контрагента прислать закрытый ключ, контейнер или PIN. При таком обмене вам нужен его открытый сертификат. Для понимания различий пригодится разбор файлов CER, PFX и контейнера ключа.
Если зашифрованный результат должен открываться и у отправителя, его сертификат тоже добавляют в список получателей. Не рассчитывайте, что возможность расшифровать файл автоматически появится только потому, что вы создали его на своём компьютере.
Перед запуском сформулируйте задачу
- Нужна проверяемая подпись. Согласуйте с получателем формат подписи и способ передачи комплекта.
- Нужно скрыть содержание. Согласуйте шифрование, сертификаты адресатов и используемое ПО.
- Нужны обе возможности. Проверьте поддержку сочетания подписи и шифрования на стороне получателя или информационной системы.
Эти вопросы удобно решить до обработки рабочего документа. Для пробной передачи возьмите согласованный несекретный тестовый файл, а не реальный договор с данными клиентов. Попросите адресата подтвердить, что результат открывается и проверяется его средствами.
Короткий маршрут в КриптоАРМ
- В мастере «Подпись и шифрование» добавьте файлы.
- Выберите действия и соответствующие сертификаты.
- Проверьте сводку: какие операции выполняются и для кого.
- Выполните обработку, проверьте результат и передайте подготовленные файлы согласованным способом.
В описанном мастере совместные действия выполняются в порядке «Подписать → Архивировать → Зашифровать», если соответствующие операции выбраны. Названия и расположение отдельных элементов могут отличаться в других выпусках.
Отдельно проверьте настройку удаления исходников после шифрования. При её включении исходные файлы удаляются после успешной операции.
Последняя проверка — на стороне адресата
Сообщение об успешной операции на вашем компьютере не подтверждает весь маршрут обмена. Договоритесь, как получатель сообщит об успешном открытии и проверке. Если результат у него не работает, зафиксируйте точное сообщение и состав переданного комплекта, затем разбирайте совместимость и настройки. Отправлять вместо него открытый рабочий документ можно только в соответствии с согласованными правилами доступа.